Hugo Phish — Betriebsrat & Datenschutz
In Deutschland scheitern Phishing-Programme selten an der Technik, sondern am Betriebsrat. Hugo Phish ist dafür gebaut.
Mitbestimmung
Abschnitt betitelt „Mitbestimmung“Eine Phishing-Simulation erfasst Verhaltensdaten und ist damit eine technische Einrichtung im Sinne des § 87 Abs. 1 Nr. 6 BetrVG. In mitbestimmten Betrieben ist sie ohne Betriebsvereinbarung angreifbar. Unter Berichte & Dokumente finden Sie eine Muster-Betriebsvereinbarung zum Download.
Anonymität — drei Stufen, technisch erzwungen
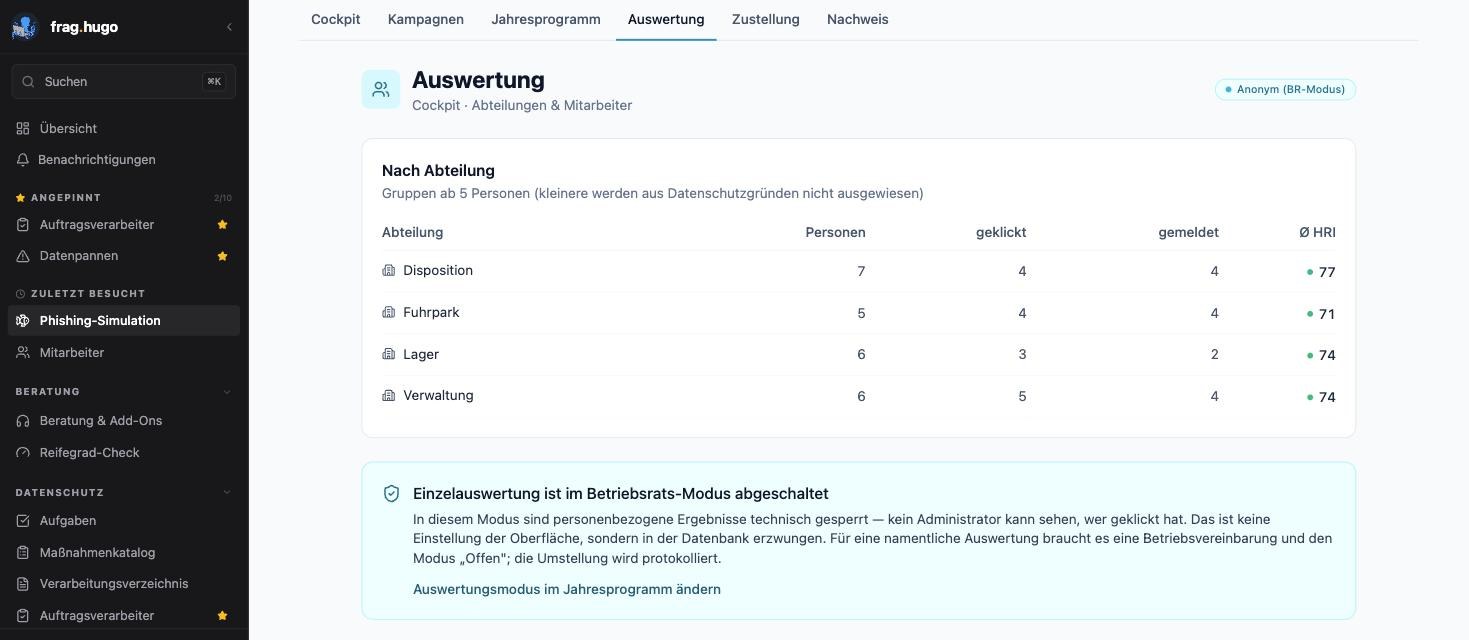
Abschnitt betitelt „Anonymität — drei Stufen, technisch erzwungen“- Anonym (Betriebsrats-Modus, Voreinstellung): Auswertungen nur in Gruppen ab 5 Personen. Kein Administrator sieht, wer geklickt hat. Diese Sperre ist in der Datenbank umgesetzt.
- Pseudonym: Admins sehen stabile Pseudonyme; die Auflösung wird protokolliert.
- Offen: namentliche Auswertung — nur bei dokumentierter Betriebsvereinbarung oder betriebsratslosem Betrieb.
Keine Sanktionen
Abschnitt betitelt „Keine Sanktionen“Ein Klick hat nie arbeitsrechtliche Folgen. Wer wiederholt hereinfällt, erhält ausschließlich zusätzliche Schulung — nie eine Meldung an Vorgesetzte.
Rechtsgrundlagen (verifiziert)
Abschnitt betitelt „Rechtsgrundlagen (verifiziert)“Verarbeitung nach Art. 6 Abs. 1 UAbs. 1 lit. f DSGVO (berechtigtes Interesse an der Informationssicherheit), konkretisiert durch die Pflicht aus Art. 32 Abs. 1 DSGVO; die Betriebsvereinbarung tritt als Kollektivvereinbarung nach Art. 88 DSGVO hinzu. Für Krankenhäuser zusätzlich § 391 SGB V.
Auf § 26 Abs. 1 Satz 1 BDSG stützen wir uns bewusst nicht (mehr): Der Europäische Gerichtshof hat entschieden, dass eine nationale Norm keine eigene Rechtsgrundlage schafft, wenn sie die Vorgaben des Art. 88 Abs. 2 DSGVO nicht erfüllt (EuGH, 30.03.2023, C-34/21); das Bundesarbeitsgericht hat § 26 Abs. 1 Satz 1 BDSG daraufhin für unanwendbar erklärt (BAG, 08.05.2025 – 8 AZR 209/21). Das Rechtspaket in der Anwendung ist entsprechend gefasst.
Die Muster-Dokumente sind Vorlagen und ersetzen keine Rechtsberatung — bitte betriebsindividuell abstimmen.
Anruf-Drills brauchen eine eigene Zustimmung
Abschnitt betitelt „Anruf-Drills brauchen eine eigene Zustimmung“§ 87 Abs. 1 Nr. 6 BetrVG erfasst „Einführung und Anwendung“. Ein neuer Kanal mit einer neuen Datenart und einer neuen Bewertung ist deshalb ein eigener mitbestimmungspflichtiger Vorgang: Eine Betriebsvereinbarung, die nur simulierte E-Mails nennt, deckt Anruf-Drills nicht ab. Das Rechtspaket enthält dafür den Abschnitt § 4a; beim Anlegen einer Drill-Welle verlangt die Plattform eine ausdrückliche Bestätigung.
Was der einzelne Mitarbeiter sieht
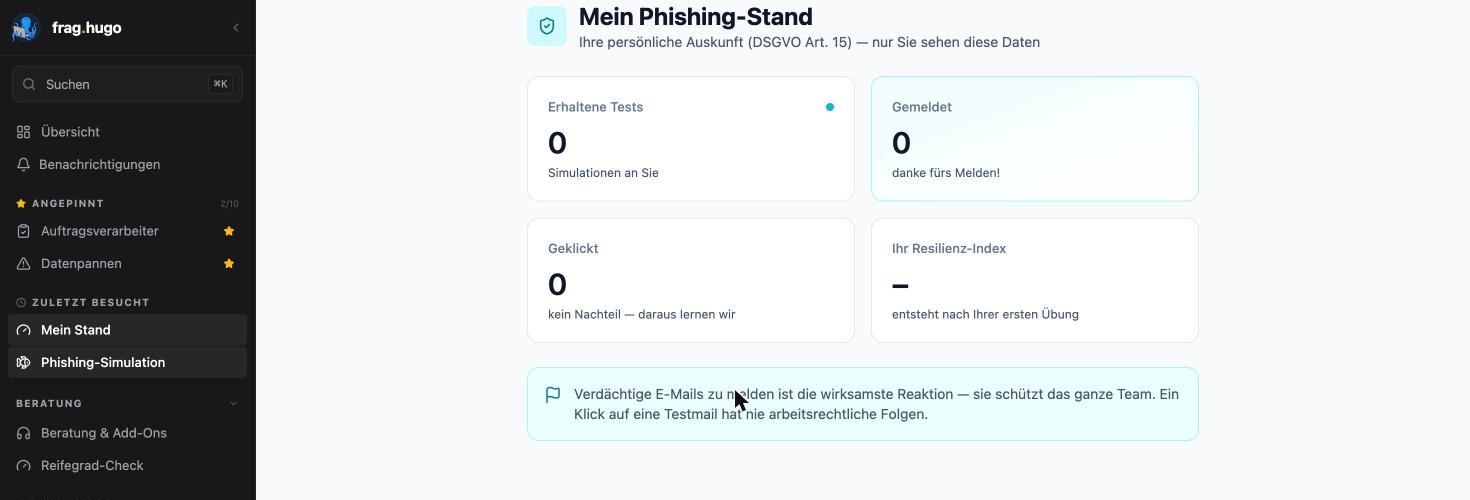
Abschnitt betitelt „Was der einzelne Mitarbeiter sieht“Die Sperre gilt für Auswertungen, nicht für die eigene Auskunft: Jeder sieht unter Mein Stand seine eigenen Zahlen — und niemand sonst. Das ist zugleich die Auskunft nach Art. 15 DSGVO.